Blog

  • WhatsApp macht jetzt Verschlüsselung: Ist jetzt alles gut?

    WhatsApp macht jetzt Verschlüsselung: Ist jetzt alles gut?

    Grundsätzlich ist es zu begrüßen, dass WhatsApp jetzt Nachrichten Ende-zu-Ende verschlüsselt.
    Es gibt aber noch offene Fragen.

    Die grundsätzliche Verschlüsselung aller Nachrichten zwischen allen aktuellen WhatsApp Clients ist ein großer Schritt. Damit wird WhatsApp auf einen Schlag zum größten Crypto-Messenger weltweit. Viele Regierungen und Kriminelle können auf einen Schlag einen Großteil unserer Kommunikation nicht mehr mitlesen. So das Versprechen. Wird dieses auch eingehalten?

    Verschlüsselung
    Rostiges Schloss
    Rostiges Schloss Foto: CC-BY-NC-ND Frédéric Poirot

    Das WhatsApp verschlüsselt glaube ich ihnen. Die Frage ist nur: Wie genau? Bei der Verschlüsselung ist es wichtig, keine Fehler zu machen. Denn schon in der Vergangenheit haben schon kleine Fehler dazu geführt, dass der Schwierigkeitsgrad beim Entschlüsseln von Daten von unlösbar auf leicht lösbar gesunken ist. Kennt man den Fehler nicht, sehen die Nachrichten immer noch so aus, als wären sie sicher verschlüsselt.
    Das große Problem bei Kryptografie ist, dass man nicht beweisen kann, dass diese sicher ist (*). So bleibt einem nichts anderes, als das Verfahren offenzulegen und möglichst viele kluge Leute drauf herum hacken zu lassen. Wenn sie lange genug nichts finden, ist die Wahrscheinlichkeit hoch, dass es sich um sicheres Verfahren handelt. Wir reden hier jedoch nicht über Tage oder Wochen sonder eher über Jahre.

    (*) Bis auf unpraktische Ausnahmen, wie beim One-Time-Pad.

    Nachschlüssel

    Eine sichere Schlüsselung ist prima. Allerdings muss sichergestellt sein, dass diese nur von dem angedachten Empfänger gelesen werden kann. Erhält den Schlüssel, der zum Entschlüsseln notwenig ist, ein Dritter, so kann dieser alles mitlesen. Es sind viele Wege denkbar, über die ein solcher Schlüssel übermittelt werden kann. Entweder wird einmal zu Beginn ein Nachschlüssel übermittelt oder bei jeder Kommunikation. Da die Kommunikation bei Smartphones per Push-Nachricht über die Server des Anbieters läuft und nicht direkt von Smartphone zu Smartphone, sieht der Anbieter jederzeit den gesamten Datenstrom. Es ist für den Nutzer nicht überprüfbar, ob dieser Datenstrom mit einem Nachschlüssel entschlüsselt wird oder nicht.

    Metadaten
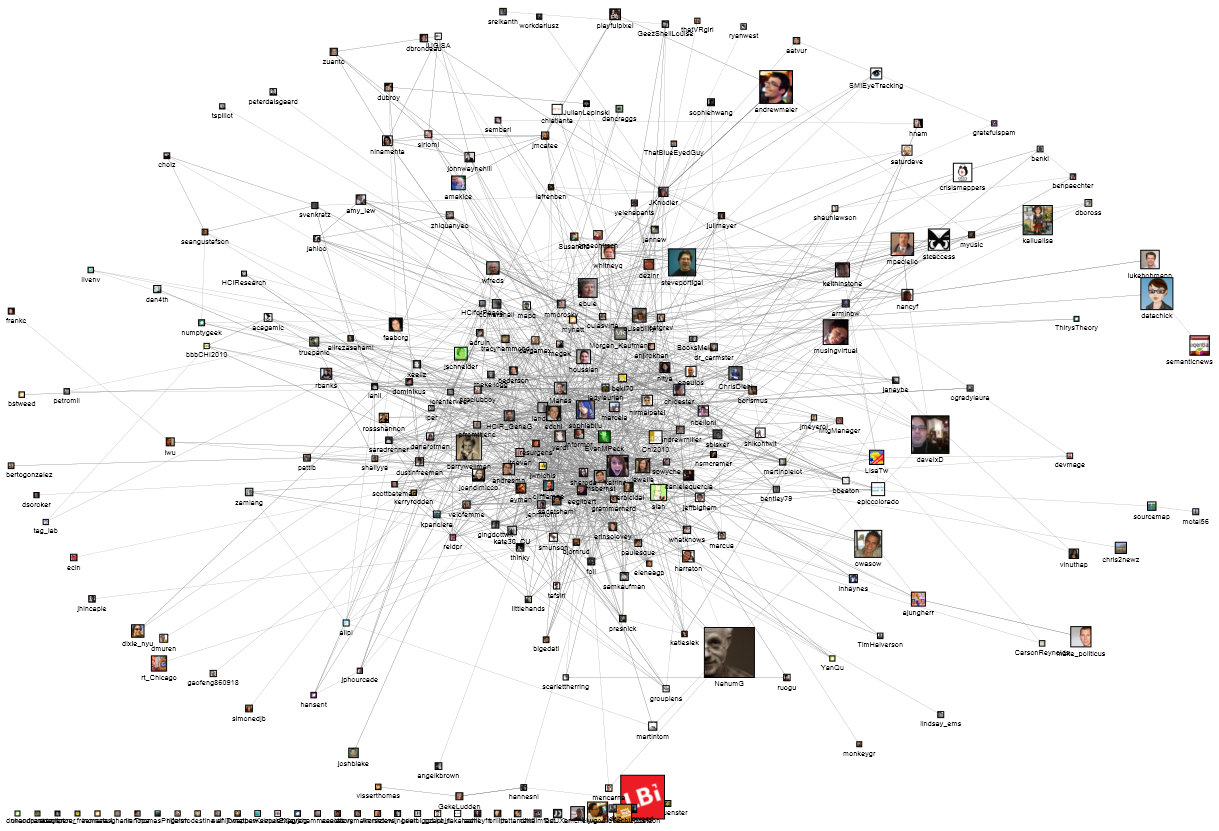
    Social Graph
    Social Graph Foto: CC-BY Marc Smith

    Gesprächsinhalte bestehen aus natürlicher Sprache zwischen Menschen. Diese ist für Computer auch heute noch schwer verständlich. Das erkennt man, wenn man Appels Siri Anweisungen gibt, wie man sie einem menschlichen Mitarbeiter geben würde. Es klappt oft. Es kommt aber auch sehr oft Blödsinn raus.
    Wer, mit wem, wann, wie oft, wie große Nachrichten ausgetauscht hat – das steht in den Metadaten. Metadaten werden nicht verschlüsselt, da sie zur Übermittlung der Nachrichten notwendig sind.
    Diese haben den gleichen Zweck wie die Adresse und der Poststempel auf einem Brief oder die Paketverfolgungsinformationen von DHL. DHL weiß zwar nicht was ich erhalten habe, aber wann, von wem und wohin ich es liefern lassen habe. Sie wissen, zu welchem Zeitpunkt ich Pakete angenommen habe und wann ich nicht zuhause war. Auch das Gewicht und die Größe der Sendung sind bekannt.
    Solche Informationen lassen sich sehr gut mit einem Computer auswerten. Sie sind für Werbetreibende, Polizei und Geheimdienste sehr wertvoll, weil sich aus ihnen die Beziehungen der Menschen untereinander ergeben. Netzwerke von Menschen lassen sich nachvollziehen und überwachen.
    Der einzige Schutz wäre willkürlich Nachrichten mit wildfremden Menschen auszutauschen. Aber auch dies ließe sich über Frequenz, Nachrichtengröße und Antwortverhalten aus den Metadaten herausrechnen.

    Datenschutz
    Privacy
    Privacy Foto: CC-BY Owen Moore

    Gerade weil Metadaten so sensibel, aber auch technisch notwendig sind, ist es wichtig, dass der Anbieter die Grundsätze der Datensparsamkeit einhält und Daten wie Metadaten nach der Zustellung einer Nachricht sofort löscht.

    Adressbuch übertragen

    Da WhatsApp die Handynummer als Benutzernamen verwendet, liest das Programm das gesamte Adressbuch des Smartphones aus, um nach bekannten WhatsApp-Kontakten zu suchen. Dieses Adressbuch wird an die WhatsApp-Server übermittelt. Auf den WhatsApp-Servern liegen also nicht nur die Telefonnummern aller WhatsApp-Nutzer, sondern auch die [Update 2] Hashwerte der [\Update 2] Telefonnummern aller „Nicht-Nutzer“, die im Telefonbuch der WhatsApp-Nutzer gespeichert sind.
    Diese Informationen sind Gold wert.

    Dieses Verfahren ist vollkommen unnötig und übertrieben. Threema zeigt wie es besser geht ohne dabei Komfort einzubüßen. Hier werden nicht die Telefonnummern, sondern nur der Hashwert (eine Art eindeutige Quersumme, die schwer zurückgerechnet werden kann) einer Telefonnummer übertragen. Namen werden nicht übertragen.

    Perfekt sicher sind solch Hashwerte auch nicht, aber immer noch besser als Klartext. So ergeben sich z.B. aus einer in Deutschland mit internationaler Vorwahl üblichen Telefonnummer von 13 Stellen 10 Billionen Kombinationsmöglichkeiten. International möglich nach E.164 wären bis zu 15 Stellen. Ein aktueller einzelner Bitcoin Miner für 2300$ schafft es 7,722 Billionen Hashwerte pro Sekunde zu berechnen und kann damit die Hashwerte für alle deutschen Telefonnummern in weniger als 2 Sekunden zurückrechnen. Damit kann eine Rainbowtable erzeugt werden, mit der die Telefonnummer zum jeweiligen Hashwert wie in einem Telefonbuch nachgeschlagen werden kann.

    Hashwerte anstelle von Telefonnummern sind trotzdem nicht sinnlos, weil sie den Aufwand doch deutlich erhöhen. Wer hat schon einen Bitcoin Miner für über 2000$ im Keller stehen, der 3500Watt Leistung zieht?

    OpenSource
    Source Code
    Quellcode

    Das größte Problem an WhatsApp: Man kann nicht in die Software rein gucken und nachgucken, was sie eigentlich wirklich macht. Dafür müssten die Quellcodes von WhatsApp offen gelegt werden. So ließe sich überprüfen:

    • An wen WhatsApp die Schlüssel für die Kommunikation sendet,
    • ob die Verschlüsselung sauber implementiert ist,
    • Welche Daten aus dem Handy unbemerkt übertragen werden,
    • Was passiert, wenn der Schlüssel unterwegs ausgetauscht wird (Man in the Middle),
    • Welche Metadaten an wen übertragen werden,
    • Mit welchen Server WhatsApp redet.

    Vieles davon lässt sich auch aus dem Verhalten von WhatsApp schließen. Allerdings lässt sich nur sehr schwer überprüfen, ob sich die Anwendung in bestimmten Fällen anders verhält. So könnte es z.B. sein, dass wenn der beiden Gesprächspartner eine Chinesische IP hat, WhatsApp eine Schlüsselkopie an die Chinesische Regierung überträgt, weil diese WhatsApp sonst blockieren würde.

    [Update1]

    Fehlendes Impressum
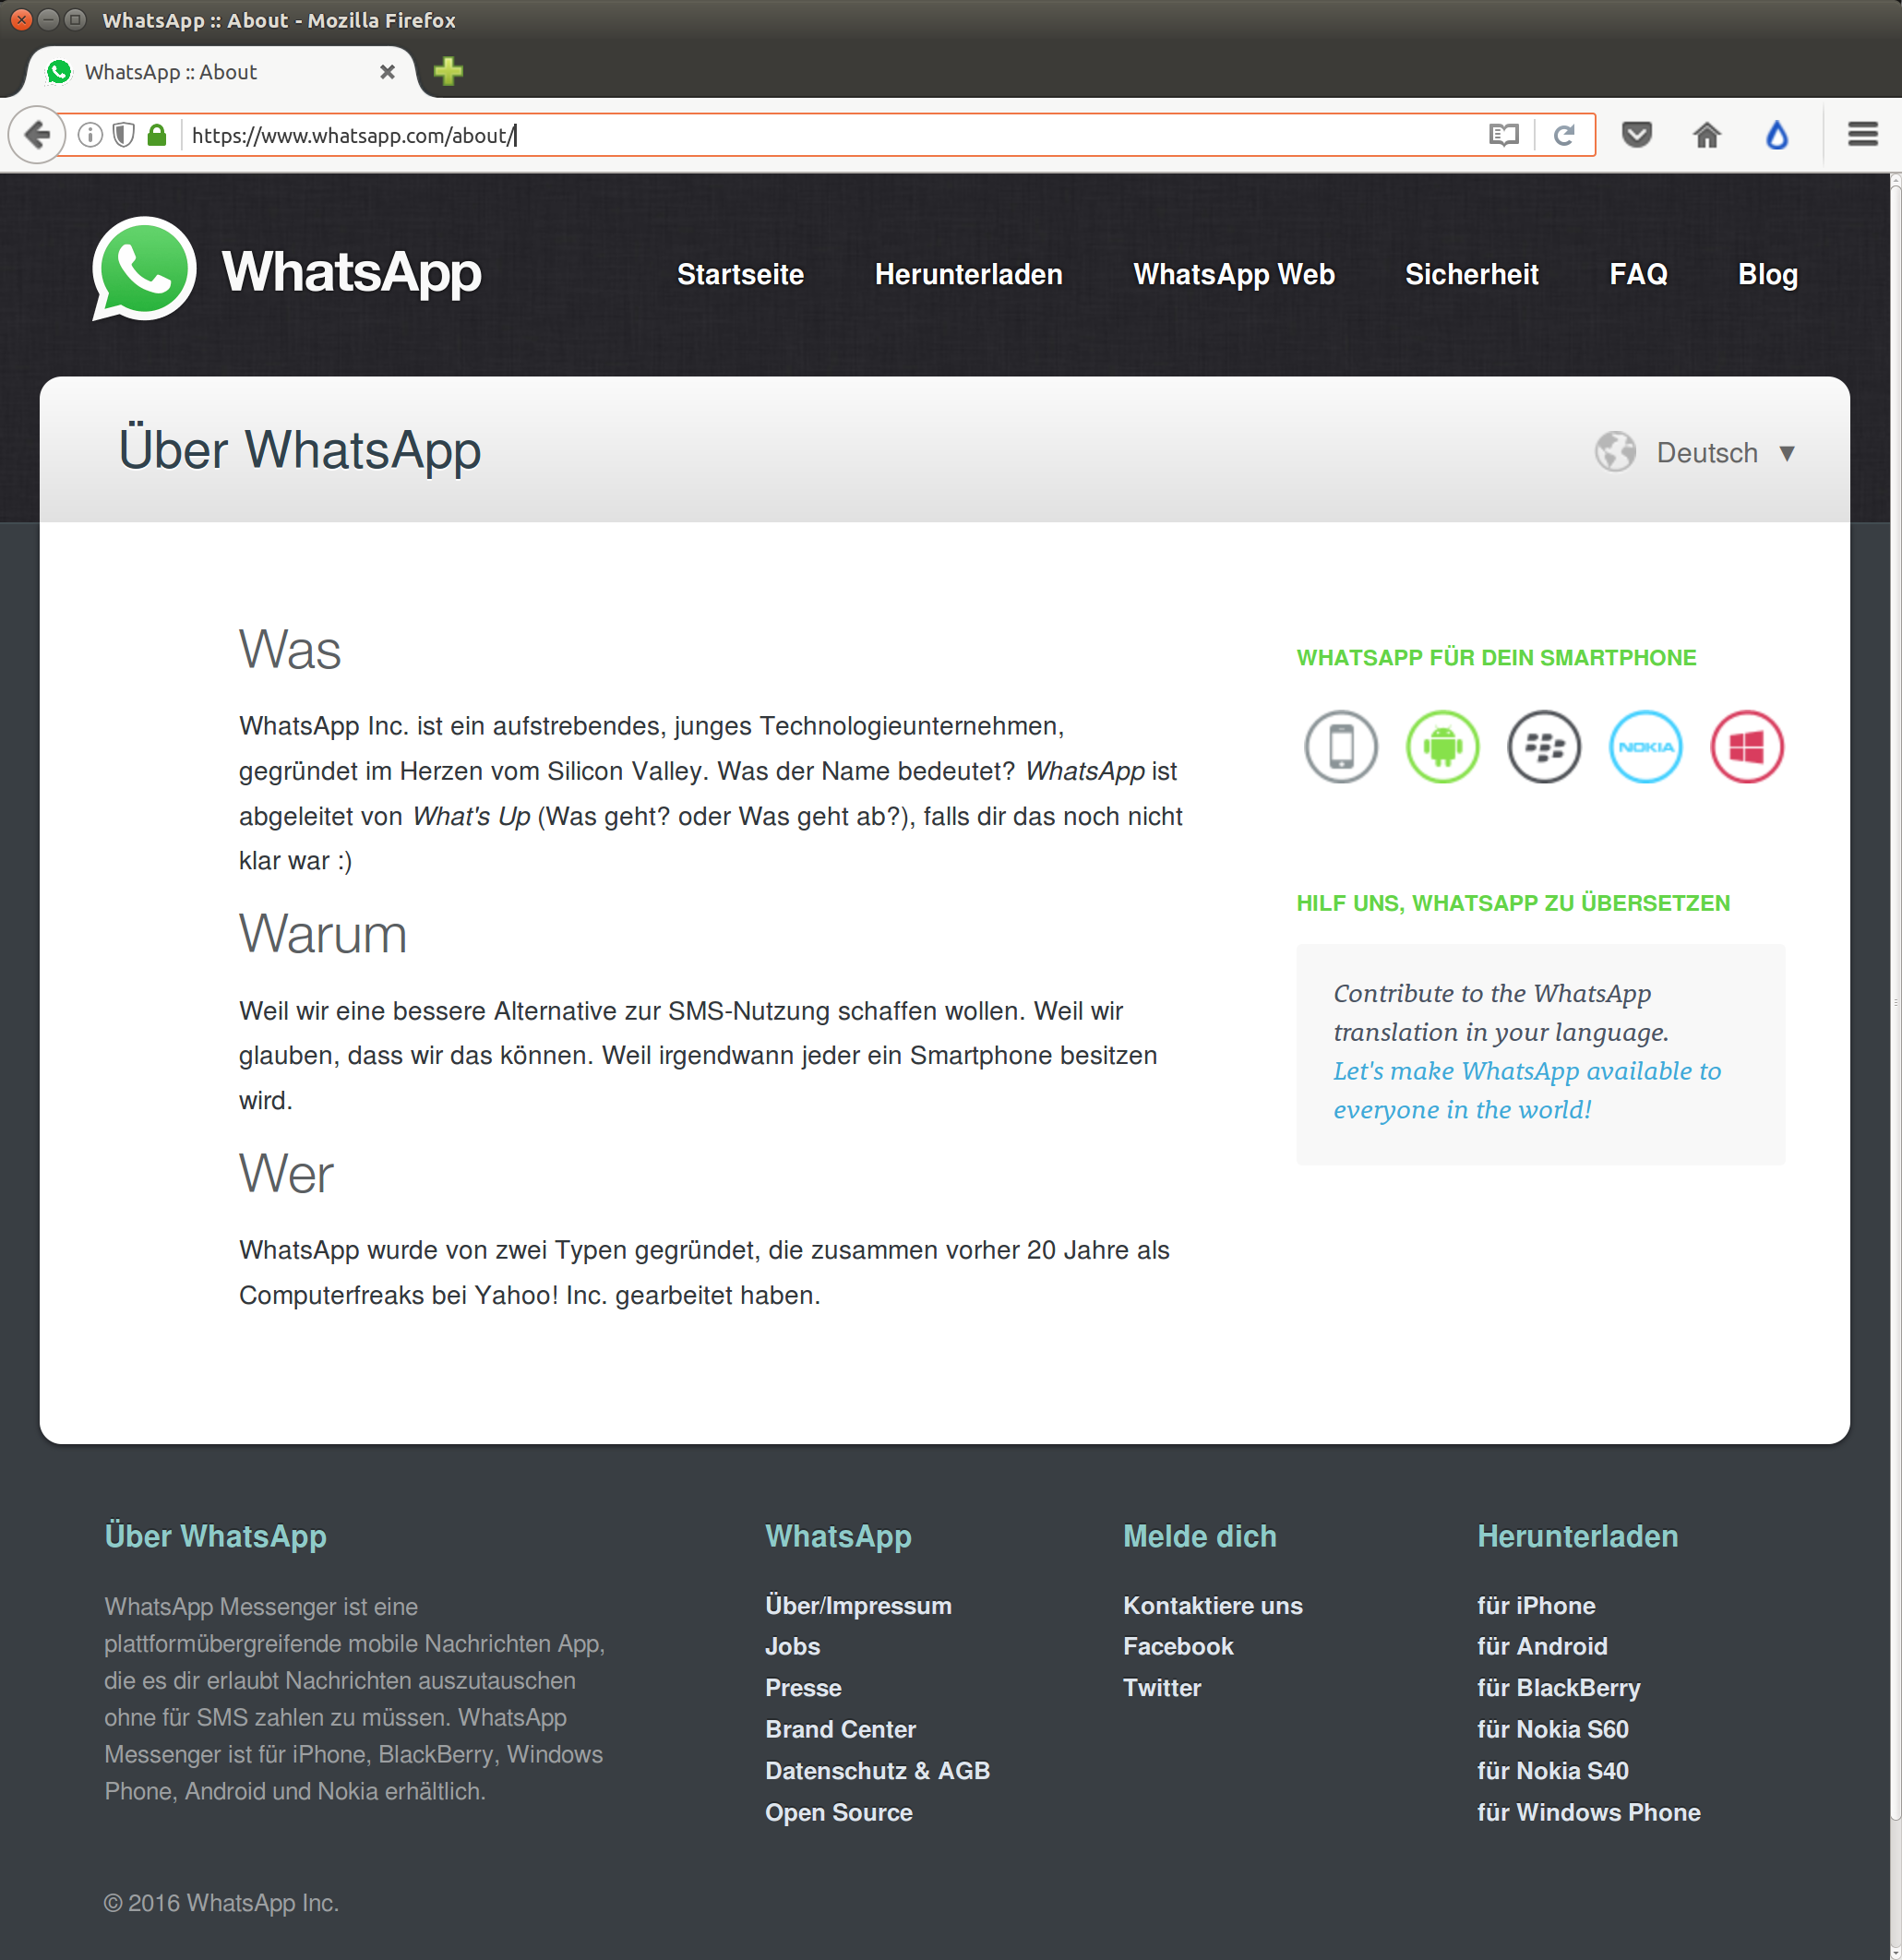
    WhatsApp Impressum vom 11.4.2016
    WhatsApp Impressum vom 11.4.2016

    Geht man auf der WhatsApp Webseite auf Impressum, landet man auf einer nichtssagenden Seite über die Firmengeschichte. Dies ist ein klarer Verstoß gegen §5 Telemediengesetz. Das Minimum wäre:

    • Namen und die Anschrift, unter der sie niedergelassen sind,
    • die Rechtsform,
    • den Vertretungsberechtigten,
    • Angaben, die eine schnelle elektronische Kontaktaufnahme und unmittelbare Kommunikation mit ihnen ermöglichen, einschließlich der Adresse der elektronischen Post.

    Die Webseite von WhatsApp sieht aus, wie bei einer Briefkastenfirma. Wobei dieser Firma offenbar sogar die Briefkasten fehlt. Verbraucherschützer warnen vor Geschäften mit Firmen, die kein ordentliches Impressum haben, weil dies ein klares Zeichen für unseriöses Geschäftsgebaren ist. WhatsApp ist komplett auf deutsch übersetzt, und tritt über den Google Play Store und dem iTunes Store, der Blackberry World und dem Microsoft Appstore geschäftlich in Deutschland Erscheinung.

    Für den Verbraucher bedeutet das, dass er niemanden hat an den er sich wenden kann, wenn etwas schief läuft. Das wird zwar in 99% der Fälle nicht notwendig sein. Aber spätestens wenn private Fotos im Internet auftauchen und WhatsApp als Quelle in Frage kommt, will man einen verantwortlichen bei WhatsApp haben.

    [\Update1]

    [Update 3]Unter „Kontakt“ findet man eine Anschift, Rechtsform und Kontaktmöglichkeit. Der Vertretungsberechtigte fehlt aber weiterhin. WhatsApp ist am 15. Mai 2014 von dem Verbraucherzentrale Bundesverband verklagt und vom Landgericht Berlin verurteilt worden, weil es seiner Impressumspflicht nicht nachgekommen ist.[\Update 3]

    Server in den USA, amerikanische Firma
    P.A.T.R.I.O.T. Act Monolpoly
    P.A.T.R.I.O.T. Act Monolpoly Foto: CC-BY-NC-ND 64mm

    Whatsapp wurde von Facebook gekauft. Facebook hat seinen Firmensitz in den USA.
    Durch den Patriot Act aus dem Jahre 2001 können diverse Behörden einen „National Security Letter“ ausstellen, die US-Firmen zur Herausgabe von Informationen zwingt. Einen Richtervorbehalt gibt es nicht. Die Anordnung enthält typischerweise eine „Gag Order“, die Unternehmen unter Strafandrohung dazu zwingt, nicht über das Verfahren zu reden.

    Es ist bekannt, dass von diesem Instrument von 2003 bis 2006 knapp unter 200.000 dieser National Security Letter ausgestellt wurden.

    Dies führt dazu, dass Kunden von US-Unternehmen immer davon ausgehen müssen, dass ihre Daten US-Behörden weiter gegeben werden. Da sie nicht darüber informiert werden dürfen, können sie auch keine Rechtsmittel einlegen.
    Ein Serverstandort in Europa, wie bei der Amazon Cloud oder Microsofts Office 365 schützt nicht gegen den Datenzugriff durch US-Behörden. US-Firmen können sich kaum gegen National Security Letter incl. Gag Order wehren. Auch Tochterfirmen von US-Firmen sind betroffen.

    Es muss also davon ausgegangen werden, dass alle Informationen, die an WhatsApp übermittelt werden auch der US-Regierung bekannt sind.

    Der logische Schluss wäre die Verlagerung des Firmensitzes von Facebook incl. WhatsApp in eine datenschutzfreundlichere Nation, außerhalb der Reichweite des Patriot Acts. Hier bietet sich die EU an. Die technische Weiterentwicklung kann weiterhin in den USA stattfinden. Wichtig ist, dass Firmensitz, Daten und Datenzugriff in einen sicheren Hafen verlegt werden.

    Fazit

    Die Ende-zu-Ende-Verschlüsselung von WhatsApp ist ein lobenswerter Schritt in die richtige Richtung. Jedoch ist WhatsApp noch lange nicht am Ziel. Es bleibt abzuwarten, ob die Verschlüsselung hält was sie verspricht.
    Für die anderen Crypto-Messenger heißt es jetzt: Konkurrenz belebt das Geschäft. Threema, Signal, Telegram & Co. müssen ihren Mehrwert jetzt mit mehr Sicherheit, Transparenz oder Rechtssicherheit belegen. Es bleibt also spannend.

  • Skylake unter Linux zum laufen kriegen am Beispiel eines Dell Latitude E7270

    Skylake unter Linux zum laufen kriegen am Beispiel eines Dell Latitude E7270

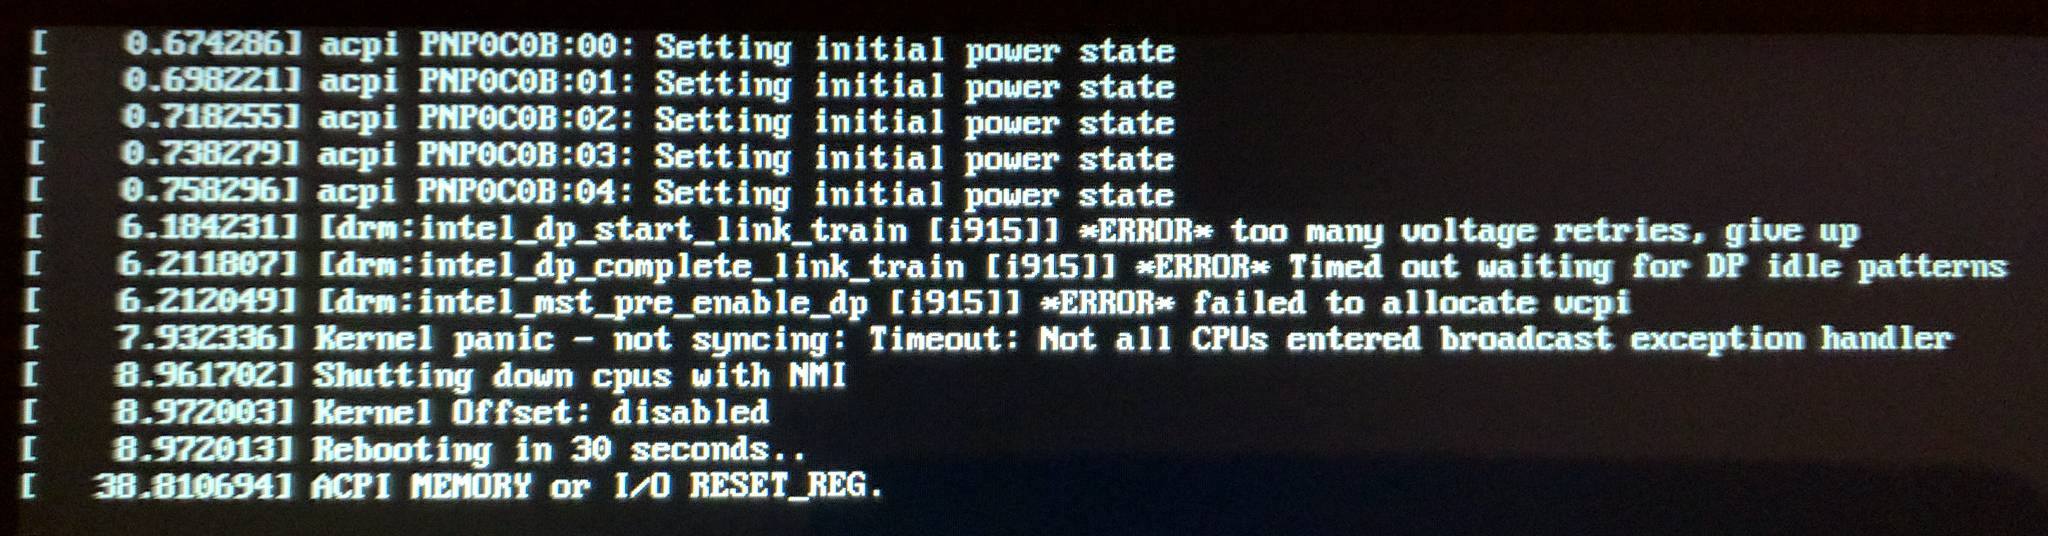
    Versucht man einen Skylake Prozessor mit entsprechendem Chipsatz unter Ubuntu 15.10 zum laufen zu bekommen erhält man Fehlermeldungen wie diese, wenn man den Rechner an eine Dell Dockingstation anschließt:

    [drm:intel_dp_start_link_train [i915]] *ERROR* too many voltage retries, give up
    [drm:indel_dp_complete_link_train [i915]] *ERROR* Timed out waiting for DP idle patterns
    Kernel panic - not syncing: Timeout: Not all CPUs entered broadcast exception handler
    Shutting down spus with NMI
    Kernel Offset: disabled
    Rebooting in 30 seconds..
    ACPI MEMORY or I/O RESET_REG

    Die Lösung:

    1. Bios Update durchführen: Quelle für Dell E7270 A03. Achtung. ggf. gibt es eine neuere Version. Installation geht ohne OS.
    2. Ubuntu 16.04 installieren (AMD64).
    3. neusten Kernel (AMD64, generic) mit Intel Treiber installieren.
      # cd /tmp
      # wget http://kernel.ubuntu.com/~kernel-ppa/mainline/drm-intel-next/current/linux-headers-4.5.X-XXX-generic_4.5.0-XXX.ZEISTEMPEL_amd64.deb
      # wget http://kernel.ubuntu.com/~kernel-ppa/mainline/drm-intel-next/current/linux-headers-4.5.X-XXX_4.5.0-XXX.ZEITSTEMPEL_all.deb
      # wget http://kernel.ubuntu.com/~kernel-ppa/mainline/drm-intel-next/current/linux-image-4.5.X-XXX-generic_4.5.X-XXX.ZEITSTEMPEL_amd64.deb
      # sudo dpkg -i *.deb && rm *.deb
      

      Achtung: Kernel wird alle 14 Tage unter der URL geupdated.

    4. Intel Skylake Firmware installieren.
      Download firmware
      # cd /tmp tar xf skylake-guc-X.X.tar.bz2
      # cd skylake-guc-X.X
      # sudo sh install.sh
    5. Neustarten

    Ergebnis:

    Bis auf das eindocken in eine Dockingstation während ein Benutzer angemeldet ist, scheint alles zu funktionieren. Eindocken führt auch nicht mehr zu einem Absturz. Es wird nur der Bildschirm an der Dockingstation fehlerhaft erkannt. Dies lässt sich durch ab- und wieder anmelden des Benutzers oder reboot in der Dockingstation beheben.

  • Datenschutz außerhalb von Sozialen Netzwerken – Wie verhindere ich, dass Facebook auch was ich ihm nicht sage?

    Loggt man sich mit dem Browser in einer Sozialen Netzwerk Seite (SNS) wie Facebook, Google Plus oder Twitter ein, verrät man diesem seine Identität. Das ist OK, weil man sicher als Nutzer eines SNS bewusst dafür Entscheidet dies zu tun.

    Was eher überraschend ist: mit dem Login auf in dem SNS, wird man auch bei dem Aufruf von vielen anderen Webseiten identifiziert.

    Wie funktioniert das?

    Die Anbieter der SNS haben Instrumente geschaffen um klassische Webseiten mit sozialen Medien einzubinden. Diese findet man auf zahlreichen Webseiten in Form von „+1“ „Like“ oder „Tweet“ Buttons.
    Social-Media-Buttons

    Wenn wir eine Webseite mit einem solchen Button aufgerufen, stellt der Browser eine Verbindung zu dem SNS um den Button zu laden. Dabei werden die Cookies des Browsers und einige andere Informationen an das SNS übermittelt. So weiß z.B. Facebook, welchen Artikel ich bei Spiegel-Online lese. Durch das laden eines solchen Buttons wird beliebiger Programmcode des SNS auf der Webseite ausgeführt. Das kann Analysefunktionen beinhalten,

    • wie lange ich eine Webseite betrachtet habe,
    • wann ich wohin gescrollt habe,
    • Mausbewegungen,
    • Markierungen,
    • Tastatureingaben.

    Daraus lässt sich sehr genau schließen, welche Inhalte den Nutzer interessieren, was seine Vorlieben sind etc.. Das wahllose Öffnen von Webseiten und Artikeln als Ablenkungsmanöver hilft hier nicht, da sich über Maus und Scrollbewegungen sehr genau nachvollziehen lässt, welcher Teil eines Artikels gelesen wurde.

    Darüber hinaus sind auch jegliche Manipulationen an den Inhalten der Webseite denkbar.

    Inhalte von dritten, wie Buttons von SNS stellen also ein massives Risiko für die Privatsphäre da. Es geht sogar noch weiter. Sie bedrohen die Integrität und Authentizität der Inhalte.

    Manipulationen sind aus SNS-Anbieter Sicht einfach. Er versendet einfach bei einer anfrage durch einen Browser einen anderen Programmcode (Javascript), und der Browser führt diesen aus. Der Webseitenbetreiber, der den SNS-Button eingebunden hat, bekommt von diesen Änderungen nichts mit. Aus Nutzersicht ist es theoretisch zwar möglich Änderungen zu erkennen, in der Praxis bleibt dies aber IT-Profis mit zu viel Freizeit vorbehalten.

    Der SNS-Anbieter kann also bei jedem Aufruf einer Webseite anderen Code mitsenden, abhängig davon, wer aufruft und was er aufruft.

    Gegenmaßnahmen

    Es gibt eine ganze Reihe von Maßnahmen, um dem Browser gegen Ausspähungen abzuschirmen. Alle diese Maßnahmen haben eines Gemeinsam: Mehr Sicherheit und Datenschutz bedeutet fast immer weniger Komfort und Benutzbarkeit. Die Maßnahmen unterscheiden sich in Sachen Sicherheitsgewinn, und Benutztbarkeitsverlust. Es gibt durchaus Maßnahmen, die die Sicherheit deutlich erhöhen, und die Benutzbarkeit nur wenig einschränken.

    1. Den Browser aufrüsten.

    Die meisten dieser Maßnahmen verbessern den Datenschutz im Browser im allgemeinen. Dieser Abschnitt konzentriert sich auf den Mozilla Firefox, weil er wesentlich einfacher Datenschutz freundlich zu konfigurieren ist, als Chrom[ium] und Opera. Apple Safari und Microsoft Internet Explorer wurden nicht betrachtet, weil sie auf dem Computer des Autors nicht funktionieren. Anzumerken ist hier, dass der Internet Explorer in seinen neuen Versionen deutliche Fortschritte in Sachen Datenschutzfreundlichkeit gemacht (DNT etc.).

    1.1. Daten bei schließen des Browsers löschen – Bordmittel sinnvoll einsetzen

    Der Browser sammelt bei einer Surfsession viele Informationen. Darunter sind Cookies, Offline Webseiten Daten, Historie, Zwischengespeicherte Daten, Aktive Logins und Formulardaten.

    Im FirefoxFirefox Logo geht dies unter Einstellungen → Datenschutz:
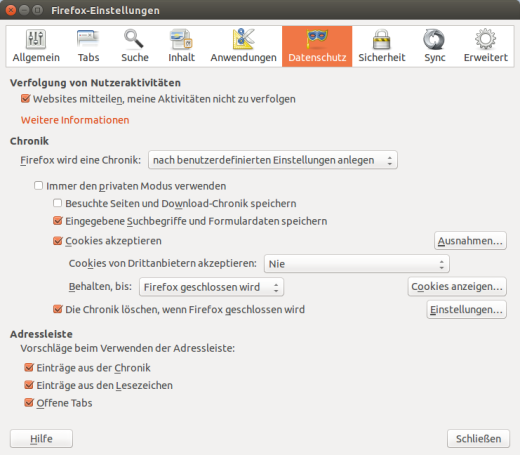
    • →[x] Websites mitteilen, meine Aktivitäten nicht zu verfolgen
    • →[x] Cookies akzeptieren
    • →Behalten, bis „Firefox geschlossen wird“
    • →[x] Die Chronik löschen, wenn Firefox geschlossen wird [Einstellungen]

    Firefox-Datenschutz-Fenster

    Unter [Einstellungen] findet sich ein weiteres Fenster, dass wie folgt konfiguriert werden sollte.

    Auf Passwörter und Webseiteneinstellungen können die Webseiten nicht direkt zugreifen, daher ist es kein Problem aus diese zu speichern. Wenn Passwörter gespeichert werden, ist es wichtig den Rechner zu Sperren, wenn man nicht vor ihm Sitzt.

    Firefox-Datenschutz-Fenster2

    Chrome[ium] hat KEINE Funktion die Surfe Historie automatisch beim schließen zu löschen.

    1.2 Erweiterung: GhosteryGhoster

    Ghostery ist in der Lage SNS-Buttons zu deaktivieren.

    Download: https://addons.mozilla.org/firefox/addon/ghostery/

    Nach der Installation startet ein Assistent. Ich empfehle folgende Einstellung:

    • Ghostrank: NEIN
    • Warnfeld: JA
    • Tracker → Alles auswählen
    • Cookies → Alles auswählen

    2. Dedizierte Social Media Browser

    Das wohl effektivste Mittel um die Sozialen Medien aus dem Normalen Surfen heraus zu halten ist ein extra Browser nur für Soziale Netzwerke. Ich empfehle hier den Firefox für das Normale Web, da er sich über diverse Erweiterungen gut abschotten lässt und den Chrome[ium] Browser für Soziale Netzwerke. Chrome[ium] ist für SNS eher geeignet da er mit Google-Diensten schon sehr eng verheiratetet ist. Diese Nähe ist nur mit viel Aufwand auszutreiben, daher sollte man es gleich bleiben lassen – im Zweifelsfall ändert sich beim nächsten Update eh wieder alles.

    So ruft man SNS nur noch mit dem Chrom[ium]-Browser auf. Die Cookies, und andere Identifikatoren mit denen man über die SNS identifiziert wird, sammeln sich im Chrom[ium]-Browser. Der Firefox weiß jedoch nichts von diesen Cookies, wenn man mit ihm Spiegel Online aufruft und übermittelt sie folglich auch nicht. Es wird erheblich schwerer – jedoch nicht unmöglich – einen einzelnen Nutzer zu verfolgen. Der Verkettende Element des Browsers ist ausgeschaltet.

    2.1 Social Media Browser Konfigurierenchromium-logo

    In diesem Beispiel für eine Konfiguration zum SNS-Browser wird der Chrome[ium]-Browser verwendet. Der Browser wird mit einer Datenschutzfreundlichen Suchmaschine ausgestattet, weil dies einfacher ist, als die Suchfunktion zu deaktivieren. Außerdem wird er so konfiguriert, dass Inhalte nur noch von ausgewählten SNS geladen werden. Führt ein Link von einem SNS auf eine Seite außerhalb des SNS, so wird die Seite nur noch im Textmodus geladen. Alle aktiven Komponenten der Webseite werden, wie Plugins, Programcode usw. aber auch Trackingpixel von Drittanbietern werden ignoriert.

    Möchte man einen Link aus einer SNS-Seite extern aufrufen, muss man die denk Link über die Zwischenablage kopieren und in den Normalen Browser einfügen.

    2.1.1 Datenschutzfreundliche Suchmaschine Auswählen:startpage_logo

    Startingpage liefert die Google Suchergebnisse, ohne das Google weiß, wer gesucht hat. Die Seite wird von ixQuick betrieben und wurde vom EuroPrise Gütesiegel (ULD), zertifiziert. Das Siegel wurde von dem Europäischen Datenschutzbeauftragten Peter Hustinx verliehen.

    https://startpage.com/deu/download-startpage-plugin.html

    Auf den „HTTPS“ Button klicken um Startingpage als Suchmaschine zu installieren.

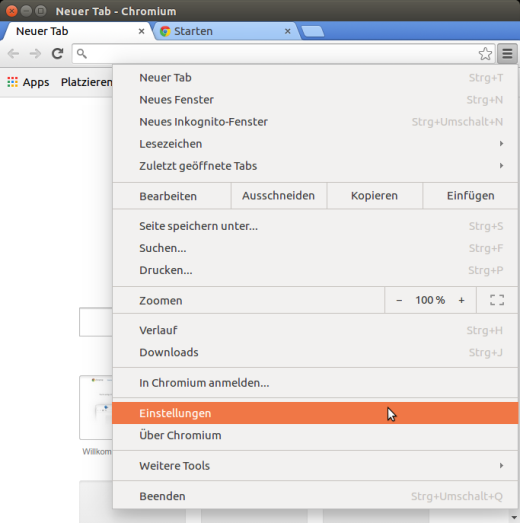
    Menu → Einstellungen:

    Chromium-Einstellungen

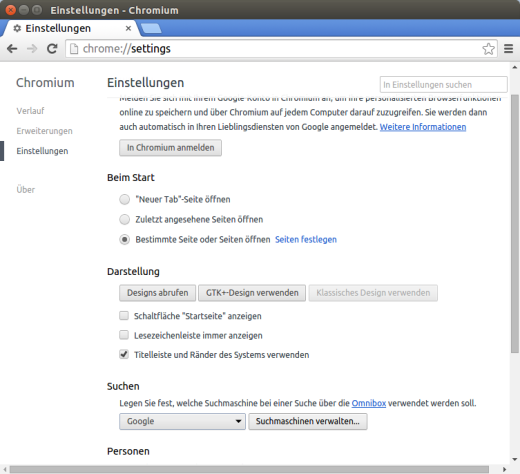
    • „Suchen“
      • [Suchemaschinen verwalten]
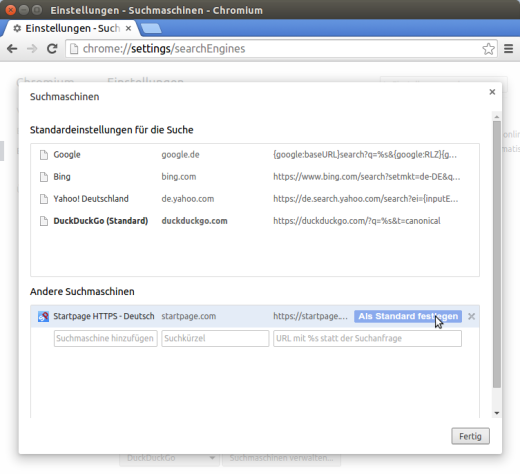
        Chromium-Suchmaschinen
      • Hier im unteren Fenster unter „Andere Suchmaschinen“ Startingpage als Standard festlegen.
        Chromium-Startingpage

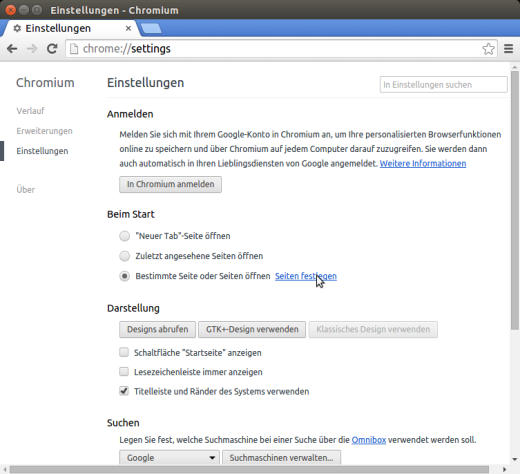
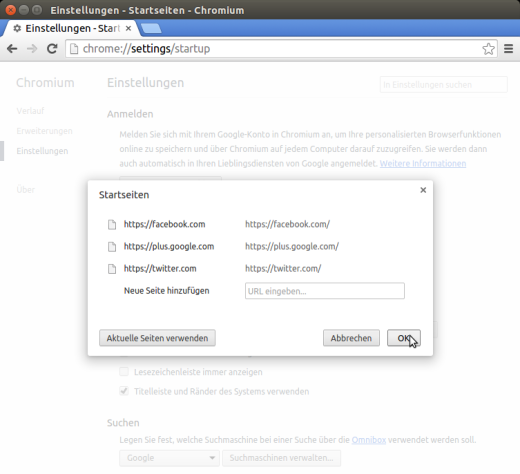
    2.1.2 Damit die SNS-Seite schnell geladen werden, können sie alle gleichzeitig als Startseite eingerichtet werden:

    • „Beim Start“
      • [x] Bestimmte Seite oder Seiten öffnen
      • Unter dem Punkt „Seiten festlegen“ Kann man alle Sozialen Netzwerke, die man regelmäßig nutzt als Startseiten in extra Tabs anlegen, sodass diese beim Start des SMS-Browsers automatisch aufgerufen werden.
        Chromium-Startseite1
        Chromium-Startseite-2

    2.1.3 Browser so modifizieren, dass nur noch Inhalte von Sozialen Netzwerken geladen werden:

    Menu → Einstellungen:

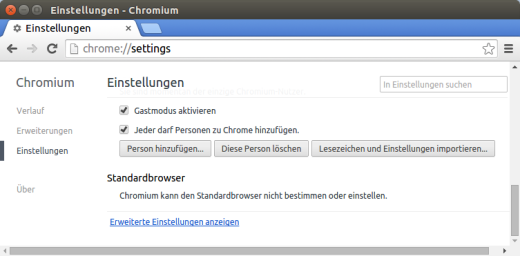
    • Ganz unten: „Erweiterte Einstellungen“ klicken. Daraufhin wird das Konfigurationsfenster deutlich länger.
      Chromium-Erweiterte-Einstellungen
    • „Datenschutz“
      • [Inhaltseinstellungen]
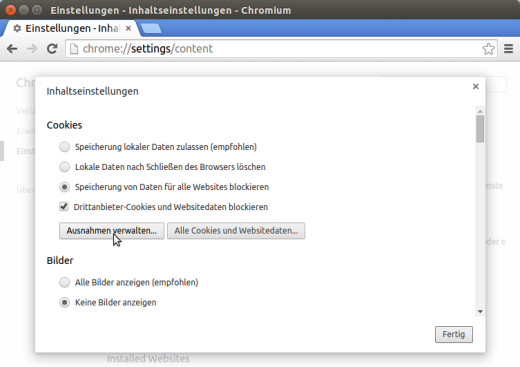
        • „Cookies“
          • [o] Speicherung von Daten für alle Websites blockieren
          • [x] Drittanbieter-Cookies und Websitedaten blockieren
          • [Ausnahmen verwalten] →
            Chromium-Cookies-Ausnahmen

            • Hier die SNS-Seiten eintragen, auf denen man sich einloggen möchte.
            • Beispiel:
              • https://[*.]t.co:443 (Twitter)
              • https://[*.]facebook.com:443
              • https://[*.]joindiaspora.com:443
              • https://[*.]google.com:443
              • https://[*.]google.de:443
              • https://[*.]youtube.com:443
              • https://[*.]twitter.com:443
        • „Bilder“
          • [o] Keine Bilder Anzeigen
          • Auf [Ausnahmen Verwalten] klicken.
            • Hier die SNS-Seiten eintragen, auf denen man sich einloggen möchte. Zum Beispiel:
              • https://[*.]t.co:443 (Twitter)
              • https://[*.]facebook.com:443
              • https://[*.]joindiaspora.com:443
              • https://[*.]google.com:443
              • https://[*.]google.de:443
              • https://[*.]youtube.com:443
              • https://[*.]twitter.com:443
        • „Javascript“
          • [o] Ausführung von Javascript für keine Website zulassen
          • Auf [Ausnahmen Verwalten] klicken.
            • Hier die SNS-Seiten eintragen, auf denen man sich einloggen möchte. Zum Beispiel:
              • https://[*.]t.co:443 (Twitter)
              • https://[*.]facebook.com:443
              • https://[*.]joindiaspora.com:443
              • https://[*.]google.com:443
              • https://[*.]google.de:443
              • https://[*.]youtube.com:443
              • https://[*.]twitter.com:443
        • „Handler“
          • [o] Verarbeitung von Protokollen für keine Website zulassen.
        • „Plug-ins“
          • [o] Standartmäßig blockieren
          • Auf [Ausnahmen Verwalten] klicken. – Dies ist nicht nötig, kann aber dazu führen, dass z.B. Videos in Facebook nicht abgespielt werden können.
            • Hier die SNS-Seiten eintragen, auf denen man sich einloggen möchte. Zum Beispiel:
              • https://[*.]facebook.com:443
              • https://[*.]joindiaspora.com:443
              • https://[*.]google.com:443
              • https://[*.]google.de:443
              • https://[*.]youtube.com:443
              • https://[*.]twitter.com:443
        • „Standort“
          • Abrufen des physischen Standorts für keine Website zulassen.
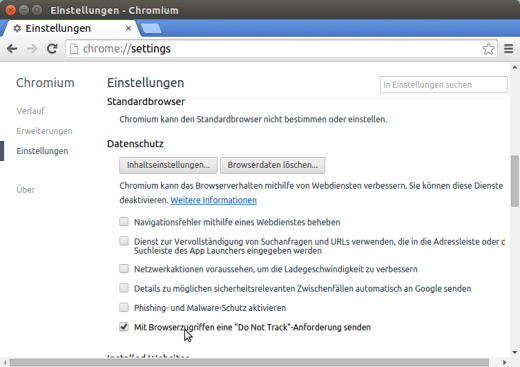
    • Unter Datenschutz alle Haken entfernen, bis auf:
    • [x] Mit Browserzugriffen eine „Do Not Track“-Anforderung senden
      Chromium-DNT
  • iPhone Backdoor: Hintertüren in IT-Produkten schaden der Wirtschaft!

    iPhone Backdoor: Hintertüren in IT-Produkten schaden der Wirtschaft!

    Apple weigert sich zurzeit dem Willen des FBI nachzukommen und eine Hintertür in das iPhone einzubauen. Wenn das FBI sich hier durchsetzt wird dies das Vertrauen der Kunden in die Integrität von Apple Produkten nachhaltig schädigen.
    Smartphones haben schon lange die Rolle des erweiterten Gehirns übernommen. Sie speichern Fotos, Termine und viele andere Informationen, die im Zweifelsfall niemanden etwas angehen. In Deutschland hat das Bundesverfassungsgericht das „Grundrecht auf Gewährleistung der Vertraulichkeit und Integrität informationstechnischer Systeme“ als Folge der Onlinedurchsuchungen durch den Verfassungsschutz in NRW geschaffen.
    Dieses Recht unterstreicht, wie wichtig es ist, das Computer, Smartphones usw. nicht ausgeforscht werden dürfen. Wie wir alle wissen scheren sich andere Staaten nicht um deutsches Recht.

    Wie kann Apple auf ein x-beliebiges iPhone zugreifen?

    (mehr …)

  • Frostige Kieler Förde

    Frostige Kieler Förde

    Foto von der Blücherbrücke in der Kieler Förde mit Blick Richtung HDW.

  • Frost in Düsternbrook

    Frost in Düsternbrook

    Foto von Kiel Düsternbrook bei Minustemperaturen.

    54,3380792, 10,1541205d

  • Driving home for Christmas Playlist

    Driving home for Christmas Playlist

    ‚Driving home for Christmas‘ ist der Klassiker im Autoradio, auf dem Weg zu Weihnachten nach hause. Hier eine Playlist mit ein paar Versionen des Songs:

    Deezer Playlist: Driving home for Christmas
    Deezer Playlist: Driving home for Christmas


    Spotify Playlist: Driving home for Christmas
    Spotify Playlist: Driving home for Christmas

    (mehr …)

  • Mein NEIN zur Errichtung der „hsh portfoliomanagement AöR“ und zur Anpassung des Staatsvertrags

    Mein NEIN zur Errichtung der „hsh portfoliomanagement AöR“ und zur Anpassung des Staatsvertrags

    Der Landtag entscheidet diese Woche im Eilverfahren darüber Faule Kredite in Höhe von 6,2 Milliarden von der HSH-Nordbank aufzukaufen und Garantien in Höhe von 10 Milliarden für diese marode Bank bereitzustellen.
    Das Parlament soll dem Staatsvertrag zwischen Hamburg und Schleswig-Holstein nun zustimmen oder ablehnen.

    Heute ist die zweite Lesung und wir müssen gleich über eine Summe von 16,2 Milliarden Euro entscheiden.
    Das Thema HSH-Nordbank ist so komplex, dass selbst die Landesregierung nicht in der Lage ist, dieses ohne externe Beratung zu durchblicken.
    Meine Aufgabe als Abgeordneter der Schleswig-Holsteinischen Bürger ist es diese zu vertreten. Ich bin nicht in der Lage die Folgen dieser Entscheidung so weit zu durchblicken, dass ich dieser guten Gewissens zustimmen kann. Die Transparenz, die wir im Wahlkampf 2012 insbesondere für die HSH-Nordbank gefordert haben, wurde nicht hergestellt. Weder die Mehrheit der Abgeordneten des Landtag noch die Bürger, die bezahlen müssen, haben transparenten Einblick in die Geschäfte der Bank. Daher werde ich dem ‚Entwurf eines Gesetzes zur Errichtung der „hsh portfoliomanagement AöR“ und zur Anpassung eines Staatsvertrags‘ nicht zustimmen.
    (mehr …)

  • Metal Playlist zu Weihnachten für Deezer und Spotify

    Metal Playlist zu Weihnachten für Deezer und Spotify

    Zur Weihnachtszeit hier eine etwas untypische Musikzusammenstellungen. Prima für Metalheads oder einfach nur um die Schwiegereltern zu schocken. ;)

    Hier die Metal Playlist für Deezer oder Spotify:

    Deezer Spotify

    Wenn ihr noch weitere Vorschläge für die Playlist habt, freue ich mich über Hinweise.

    Die einzelnen Alben:

    (mehr …)

  • Ein Glasfaseranschluss für jede Schule

    Ein Glasfaseranschluss für jede Schule

    Schulen brauche schnelles Internet. Ein Glasfaseranschluss ist das Minimum, um eine Schule mit mehreren hundert Schülern zeitgemäß ans Netz zu bringen. Der Status quo sieht mies aus. So ergab eine Kleine Anfrage von mir, dass 85% der Schulen mit 16MBit und weniger unterwegs sind. Rechnet man hier die Bandbreite pro Schüler heraus, kommt man auf die Geschwindigkeit eines wegen Volumenüberschreitung gedrosselten Handys.
    Daher haben wir Piraten im Landtag den Antrag gestellt, jede Schule mit einem Glasfaseranschluss auszustatten.
    Dieser Antrag wurde heute im Bildungsausschuss beraten. Sven Thomsen und Rainer Helle vom Wirtschaftsministerium berichteten uns, dass das Land bereits bei der Umsetzung ist. Die Ausschreibung der Glasfaserstrecken unter anderem für Schulen läuft bereits.Das begrüße ich für meine Fraktion ausdrücklich. Trotzdem ist und bleibt es unser Ziel, im Rahmen allgemeiner Infrastrukturmaßnahmen im Rahmen des Breitbandausbaus, die Anbindung der Schulen mit absoluter Priorität zu versehen.

    (mehr …)